Installer un certificat sur le serveur IIS 10 et IIS 8
Ce guide décrit comment terminer la demande de certificat (CSR) et installer le certificat sur le serveur IIS 10 et IIS 8.
Le serveur Web IIS 8 fait partie du produit Microsoft Windows Server 2012 qui apporte des nouvelles fonctionnalités et améliorations en matière de virtualisation, de mise en réseau, de stockage, d'interface utilisateur, de cloud computing, d'automatisation, et bien d'autres encore.
Le serveur Web IIS 10 fonctionnant sous Windows Server 2016 prend en charge le nouveau protocole HTTP/2.
Générer une requête CSR (Certificate Signing Request) sur IIS 10 et IIS 8
Sur le serveur Web avec IIS 7, 8 ou 10, la demande CSR est créée dans l'assistant. Ouvrez « Outils d'administration » → « Gestionnaire de Services Internet » (IIS), choisissez le serveur puis cliquez sur « Certificats de serveur ». Sélectionnez Créer une demande de certificat (Create certificate request). Dans l'assistant pour générer la CSR, entrez toutes les informations nécessaires, sélectionnez la longueur en bits (2048 minimum). Choisissez l'emplacement, le nom du fichier de demande CSR et cliquez sur « Terminer ».
La demande CSR est exportée dans un fichier que vous pouvez ouvrir dans un éditeur de texte tel que Notepad. Insérez-le dans la commande de SSLmarket.
Vous pouvez également consulter la vidéo Comment générer une demande de certificat CSR. La vidéo est créée sur IIS 7, mais la procédure sur IIS 10 et IIS 8 est identique.
Installer un certificat SSL sur IIS 10 et IIS 8
Connectez-vous au serveur en tant qu'administrateur. Une fois connecté, cliquez sur « Démarrer » → « Outils d'administration » → « Gestionnaire de Services Internet (IIS) » → « Certificats de serveur ». La liste des certificats de serveur s'affiche. Dans le menu à droite Actions sélectionnez « Terminer la demande de certificat… ». Cliquez sur « … » et sélectionnez le certificat.
Tapez un Nom convivial pour le reconnaître plus tard. Sélectionnez un stockage de certificat : « Web Hosting ».
Une fois les modifications apportées, validez pour ajouter le certificat dans la liste et terminez. Le certificat va apparaître dans la liste de certificats serveur.
Si le certificat n'apparaît pas dans la liste de certificats, cela signifie que le certificat n'a pas pu être attribué à la clé privée. Dans ce cas, vous devez créer une nouvelle demande de signature de certificat (CSR) et demander une réémission du certificat. Supprimez la demande CSR d'origine et utilisez la nouvelle.
Si vous recevez le message d'erreur A specified logon session does not exist. It may already have been terminated. (Exception from HRESULT: 0x80070520), vous n'avez pas coché l'option « Importer la clé privée » lors de l'importation du fichier PFX. Supprimez le certificat via MMC et ré-importez-le.
Le certificat est installé sur le serveur, maintenant vous devez le lier au site web. Ouvrez « Gestionnaire des services internet » (Internet Information Services (IIS)) Manager et sélectionnez votre site → « Liaisons » (Bindings) du menu Actions (à droite). Dans la fenêtre « Liaisons de sites » vous pouvez attribuer le certificat. Cliquez sur Ajouter, sélectionnez le protocole HTTPS, le port 443 et votre certificat dans le menu déroulant.
Guide vidéo : Comment installer un certificat SSL sur le serveur IIS 10 et IIS 8
La vidéo montre comment attribuer le certificat au site Web (Bindings) et pourquoi les certificats intermédiaires sont importants. La vidéo a été créée pour IIS 7, mais le processus est le même sauf les spécificités (SNI) des versions plus récentes d'IIS.
Configurer plusieurs certificats SSL sur le même serveur ou adresse IP à l'aide de l'identification du nom du serveur (SNI)
Grâce au protocole SNI (Server Name Indication), vous pouvez configurer plusieurs certificats SSL/TLS sur le même serveur et il n'est plus nécessaire d'attribuer à chaque site des adresses IP distinctes. Pour activer le SNI, répétez les étapes précédentes pour votre deuxième certificat et dans la fenêtre Bindings, cochez la case Require Server Name Indication. À partir de là, vous pouvez utiliser plusieurs certificats SSL sur la même adresse IP.
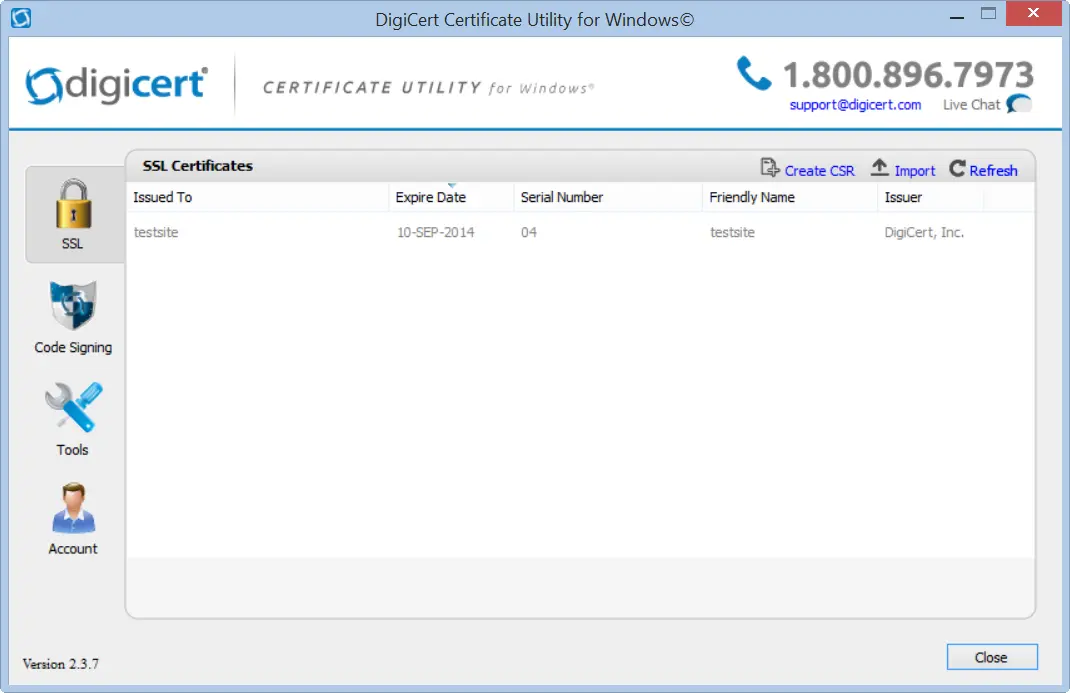
DigiCert Certificate Utility for Windows
Pour la gestion des certificats dans l'environnement Windows et Windows Server (création de la CSR, importation du certificat) nous vous recommandons l'application DigiCert Certificate Utility for Windows. Vous pouvez l'utiliser pour générer une demande CSR, importer ou exporter un certificat SSL, mais également pour la gestion des certificats Code Signing.
Testez l'accès à votre site sécurisé. Vous pouvez utiliser notre Vérificateur SSL/TLS.
Besoin d'aide ?
N'hésitez pas à contacter notre service technique, nos conseillers répondront à toutes vos questions et vous aideront si besoin à choisir le certificat le mieux adapté à vos attentes.

ZONER, Inc.
141 Avenue Félix Faure
75015 Paris
Cet article vous a-t-il été utile ?
Merci pour votre retour !
Nous sommes désolés que vous n'ayez pas trouvé les informations que vous recherchiez.
Aidez-nous à améliorer cet article. Vous cherchez autre chose ? N'hésitez pas à nous écrire.