Comment signer une application avec SDK pour Windows
Nous allons vous montrer comment signer un fichier à l'aide de Signtool sous Windows et un certificat Code signing. Supposons que vous avez installé SDK Windows (Software Development Kit) et que vous disposez d'un certificat Code signing valide, stocké sur un matériel certifié. Pour installer l'outil SDK pour Windows, utilisez le lien suivant : Windows Software Development Kit (SDK) for Windows 10.

Les certificats Code Signing (OV et EV) sont obligatoirement stockés et installés sur les matériels certifiés et il n'est plus possible de le stocker dans un fichier .pfx !
Utiliser Signtool
Signtool.exe est un outil qui vous permet de signer des applications avec un certificat Code Signing. Installez l'outil et suivez nos instructions. L'utilisation est simple - pour signer une application avec votre certificat et appeler les paramètres correctes, vous devez connaître les commandes.
SignTool est un outil de ligne de commande pour signer des fichiers. Votre certificat de signature doit être disponible pour l'ordinateur (vous ne l'installez pas).
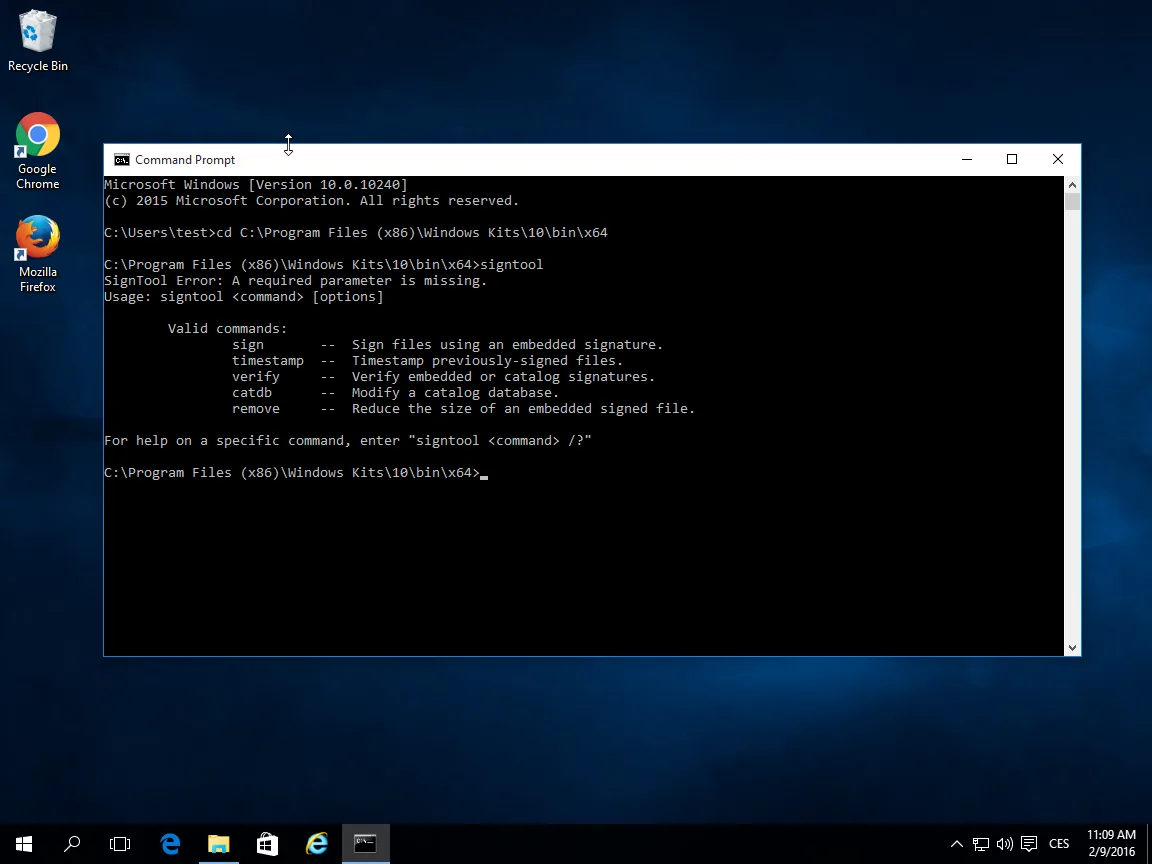
Pour signer avec votre certificat, voici les commandes de base :
signtool commande/paramètre
Sign - Signe numériquement les fichiers. Verify - Vérifie la signature numérique en déterminant si le certificat de signature a été émis par une autorité de confiance. Timestamp (horodatage) - permet d'enregistrer la date et l'heure d'un événement. L'horodatage peut être inséré également lors de la signature.
Paramètres utiles :
- /f SignCertFile – Si vous signez encore avec le fichier .pfx, ce commande spécifie son emplacement. Mais, l'obtention du certificat dans un fichier .pfx n'est plus possible.
- /s StoreName – spécifie le magasin de certificats à utiliser lors de la recherche du certificat. Le magasin par défaut est My Store.
- /t URL – ajoute un horodatage et son URL. Les timestamp serveurs URL se trouvent ci-dessous.
- /td - algorithme d'hachage sécurisé (digest) dans l'horodatage. Choisissez sha256 ou supérieur.
- /fd - algorithme d'hachage sécurisé (digest). Choisissez sha256 ou supérieur.
Retrouvez la documentation complète sur le web du Microsoft ou en entrant la commande „signtool sign /?“.
Exemple de commande de signature numérique du fichier :
SignTool sign /n "My Company Certificate" /td sha256 /fd sha256 /t http://timestamp.digicert.com C:test.exeUtilisez toujours l'horodatage (timestamp). Il garantit la fiabilité de l'application signée même après l'expiration du certificat. Ceci est très important, car vous n'aurez pas à signer à nouveau les anciennes applications (après l'expiration du certificat Code Signing). Si vous utilisez l'horodatage au moment de la signature, elle restera valide à l'avenir.
Vous pouvez utiliser plusieurs serveurs d'horodatage, nous vous recommandons le serveur timestamp de DigiCert : http://timestamp.digicert.com/
Ce serveur n'utilise pas le port 80, alors inutile d'essayer de l'ouvrir, la page du site timestamp.digicert.com sera introuvable.
Transition du Code Signing (PFX) vers la signature avec un token : Vous n'avez rien à changer lors de la signature. Uniquement si vous avez l'habitude de signer avec un fichier PFX, commencez à utiliser le lien vers le magasin de certificats (paramètre /s My). L'application Safenet s'occupe de tout.
Magasin de certificats
Un certificat peut être stocké dans plusieurs emplacements et vous pouvez "l'appeler" de plusieurs manières. Son enregistrement au format .pfx n'est plus possible (les mots de passe sont souvent très faibles) et la clé privée ne peut plus être exportée pour la protéger contre les vols. Le fichier .pfx peut être encore utilisé pour les sauvegardes de certificats S/MIME ou pour le site web.
Un certificat Code Signing est typiquement stocké sur un token USB, ensuite vous effectuez un appel du certificat. Cette méthode est sûre et vous utilisez la même procédure comme si votre certificat était stocké au format pfx. Le vol du certificat est exclu puisque la clé privée ne peut pas être exportée du token. Si vous entrez un mauvais mot de passe 5 fois, le token restera bloqué.
Le stockage recommandé et moderne du certificat se trouve dans le cloud. Nous vous recommandons d'abandonner le token et d'utiliser des HSM cloud, plus sûrs et qui ne modifient pas votre processus de signature. Voir l'article Code Signing Centrum.
Pour utiliser un stockage, utilisez le paramètre : /n SubjectName
signtool sign /n "My Company Certificate" /td sha256 /fd sha256 /t http://timestamp.digicert.com C:test.exeOu vous pouvez sélectionner le stockage par défault My - le certificat de signature est trouvé automatiquement :
signtool sign /s My /td sha256 /fd sha256 /t http://timestamp.digicert.com C:test.exeAutomatisation du Code Signing à l'aide du HSM cloud
L'automatisation de la signature de code est très demandée, mais avec un certificat sur un token, il n'est pas possible de signer automatiquement ; il ne peut pas non plus être utilisé sur un serveur. Heureusement, nous connaissons des services adaptés à l'automatisation de la signature. DigiCert propose le service KeyLocker, ou bien Software Trust Manager. Vous pouvez également conserver les clés de signature dans un HSM cloud sur Azure ou Google Cloud.
Pour plus d'informations sur les options d'automatisation de la signature de code, consultez l'article Code Signing Centrum.
Vérification de la signature
Maintenant, vous savez comment signer votre application et vous l'avez fourni de la première signature. Comment vérifier une signature ?
Pour vérifier un fichier signé avec signtool, utilisez :
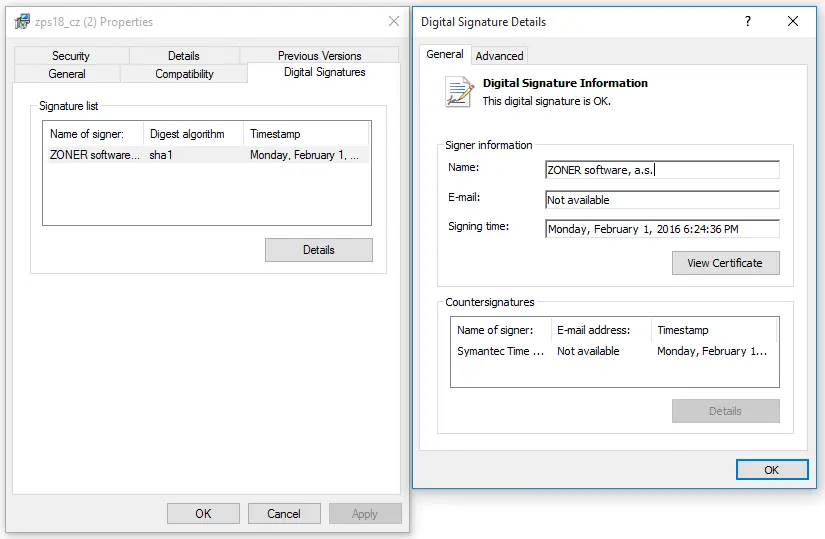
signtool verify C:test.exeLa signature peut être vérifiée également dans les propriétés du fichier. Ouvrez l'Explorateur de fichiers Windows et cliquez sur Détails.
Vous avez des questions ?
N'hésitez pas à contacter notre support client, qui vous conseillera et vous aidera.

ZONER, Inc.
141 Avenue Félix Faure
75015 Paris
Cet article vous a-t-il été utile ?
Merci pour votre retour !
Nous sommes désolés que vous n'ayez pas trouvé les informations que vous recherchiez.
Aidez-nous à améliorer cet article. Vous cherchez autre chose ? N'hésitez pas à nous écrire.